Pracownicy, studenci, doktoranci, słuchacze studiów podyplomowych posiadają w Uczelni indywidualne konta użytkownika w domenach Uczelni.
Konta użytkownika tworzone są również w uzasadnionych przypadkach dla innych użytkowników – osób współpracujących z Politechniką.
Konto użytkownika to elektroniczna tożsamość osoby związanej z Politechniką Poznańską, identyfikowana przez nazwę konta, nadawaną przez Uczelnię na podstawie imienia, nazwiska i typu użytkownika. Tożsamość zabezpieczana jest hasłem dostępowym ustanawianym przez użytkownika, o konstrukcji i ważności zgodnych z przyjętą w Uczelni polityką haseł (dostępną w ramach ustanawiania hasła i po zalogowaniu na konto).
Większość systemów Politechniki Poznańskiej wykorzystuje eKonto do uwierzytelniania użytkowników – najczęściej za pomocą serwisu eLogin (elogin.put.poznan.pl). Nazwa użytkownika jest także adresem e-mail uczelnianej poczty elektronicznej. Zasoby Uczelni umożliwiają tworzenie również innych dodatkowych kont, jednak poniższe zasoby mają zastosowanie niezależnie od systemu, aplikacji, czy usługi w ramach której są tworzone.
Jak dbać o bezpieczeństwo naszego konta użytkownika?
Zadbajmy o dobre, mocne hasło i chrońmy je przed dostępem osób nieuprawnionych
Wymagania dot. konstrukcji hasła do podstawowego konta użytkownika Uczelni określa polityka haseł, dostępna po zalogowaniu do serwisu eLogin.
Dodatkowe konta mogą opierać się o inne reguły i polityki – zawsze jednak pamiętajmy, by hasło nie było oczywiste, łatwe do złamania. Zachowujmy hasło wyłącznie dla siebie.
Stosujmy uwierzytelnianie wieloskładnikowe (np. dwuskładnikowe tzw. 2FA Two-Factor Authentication) co znacznie zwiększa bezpieczeństwo naszych danych i zasobów Uczelni – jeśli konfiguracja konta na to pozwala to korzystaj z tej dodatkowej, silnej formy zabezpieczenia dostępu do konta
Jest to metoda zabezpieczania kont i danych, która wymaga jednorazowej konfiguracji po stronie konta użytkownika, w rezultacie podczas logowania podasz dwa różne elementy weryfikacji Twojej tożsamości:
1. login + hasło – czyli coś co znasz,
2. dodatkowy kod z aplikacji na urządzeniu, klucz sprzętowy – czyli coś co posiadasz.
W Uczelni, w ramach zabezpieczenia konta użytkownika w systemie eKonto i systemach powiązanych (m.in. poczta, USOS itp.), stosuje się drugi składnik w postaci kodu generowanego przez aplikację uruchomioną na urządzeniu (np. telefonie komórkowym). Ekrany przykładowych aplikacji zaprezentowano poniżej:
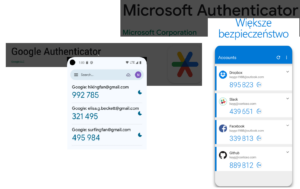
Aplikacja zainstalowana raz, generuje kody do różnych powiązanych kont. Można ją również wykorzystywać do zabezpieczenia kont utrzymywanych w innych zewnętrznych serwisach, w tym kont prywatnych – co staje się coraz powszechniejszą i obligatoryjną praktyką.
Instrukcje konfiguracji znajdziesz tutaj:
- w ramach naszego eKonta
https://elogin.put.poznan.pl/app/help#answer-second-auth-factor,
https://instrukcje.put.poznan.pl/uwierzytelnianie-dwuskladnikowe-w-systemie-elogin/
- w przypadku korzystania z klienta pocztowego:
https://instrukcje.put.poznan.pl/category/poczta/
Pamiętaj, by wygenerować i zachować w bezpiecznym miejscu jednorazowe kody awaryjne – mogą być pomocne w przypadku utraty dostępu do aplikacji.
Zmieniając urządzenie pamiętaj o kopii kodów, przeniesieniu aplikacji, bądź wyłączeniu konfiguracji i ponownym niezwłocznym jej wprowadzeniu, po uruchomieniu nowego urządzenia.
Potrzebujesz pomocy – napisz na pomoc<’at’>put.poznan.pl
Jakie są podstawowe zasady i reguły dot. haseł:
- zachowuj hasło w poufności, nawet po utracie jego ważności (nie zapisuj w ogólnodostępnym miejscu, nie przekazuj go innym, nie zapisuj w przeglądarce, jeśli współdzielisz urządzenie na którym brak profilu / konta użytkownika)
- stosuj rożne hasła w różnych systemach – nie stosujemy tego samego hasła bądź hasła podobnego, w systemach, serwisach, aplikacjach uczelnianych, czy prywatnych (jeśli jedno hasło zostanie przechwycone, np. w wyniku phishingu, wszystkie pozostałe konta stają się podatne na ataki cyberprzestępców)
- nie korzystaj z haseł, które stosowałeś w przeszłości – jeśli kiedyś doszło do jego wycieku, otwierasz drzwi do swojego konta
- zaleca się stosowanie menadżerów haseł (np. KeePass, Bitwarden)
- hasło powinno być sekwencją znaków, najlepiej tworzących niepowiązane ze sobą słowa, powinno zawierać małe, wielkie litery, cyfry lub znak specjalny – hasło złożone z losowych liter, cyfr, znaków specjalnych to dziś za mało
- hasło nie może zawierać przewidywalnych fraz, związanych bezpośrednio np. z Twoim imieniem, nazwiskiem, organizacją w której jest zarządzane, nazwą systemu w którym jest zakładane itp.
- zmień hasło, jeśli masz podejrzenie, że ktoś mógł wejść w posiadanie Twojego hasła bądź dostępu do Twojego konta
- więcej informacji znajdziesz również tutaj: CERT.PL – Bezpieczne hasła
- jeśli doszło do przejęcia Twojego uczelnianego konta, zaobserwowałeś podejrzane działania w jego obrębie – zgłoś zgodnie z obowiązującymi procedurami
Twoje eKonto może zostać automatycznie zablokowane, jeśli stwierdzono anomalię w zakresie jego standardowej funkcjonalności, np. w przypadku stwierdzenia nieuprawnionej wysyłki masowo wiadomości typu spam. Nie będziesz mógł się zalogować do eLogin, czy do Poczty PP.
Powinien to być dla Ciebie sygnał, że ustawione hasło wyciekło, bo było np. słabe, powiązane z nazwą użytkownika, znalazło się we wcześniejszych wyciekach, bądź zostało ujawnione np. podane na fałszywej stronie, którą wyświetlono w wyniku otrzymania wiadomości typu phishing
Zostaniesz wtedy poproszony o przeprowadzenie procedury resetowania hasła. W takim przypadku powinieneś również przeanalizować swoje urządzenia, pod kątem aktualności systemów i aplikacji, w tym oprogramowania antywirusowego, zmienić hasła w pozostałych serwisach, szczególnie jeśli nie stosujesz menedżerów haseł i haseł unikalnych.
Więcej informacji znajdziesz również tutaj:
https://www.gov.pl/web/baza-wiedzy/konfigurowanie-uwierzytelniania-dwuskladnikowego-2fa
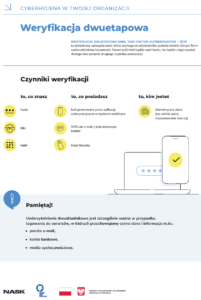
żródło: CERT.PL – Uwierzytelnianie dwuskładnikowe / weryfikacja dwuetapowa
Niezwłocznie dokonajmy aktualizacji hasła, w przypadku stwierdzenia anomalii w zakresie uczelnianego eKonta – Jak dokonać zmiany hasła do eKonta?
Dokonajmy zgłoszenia, jeśli stwierdzono nieprawidłowości, podejrzewamy naruszenie bezpieczeństwa informacji bądź danych osobowych – Co to jest i jak zgłosić zdarzenie, bądź incydent?
Zapoznajmy się i stosujmy obowiązujące w Uczelni Polityki:
Polityka ochrony danych osobowych
Polityka bezpieczeństwa informacji
Bądźmy rozważni, stosujmy zasadę ograniczonego zaufania, by nie dać się złapać socjotechnikom – O phishingu i socjotechnikach słów kilka